
Como a criptografia de ponta a ponta protege você?
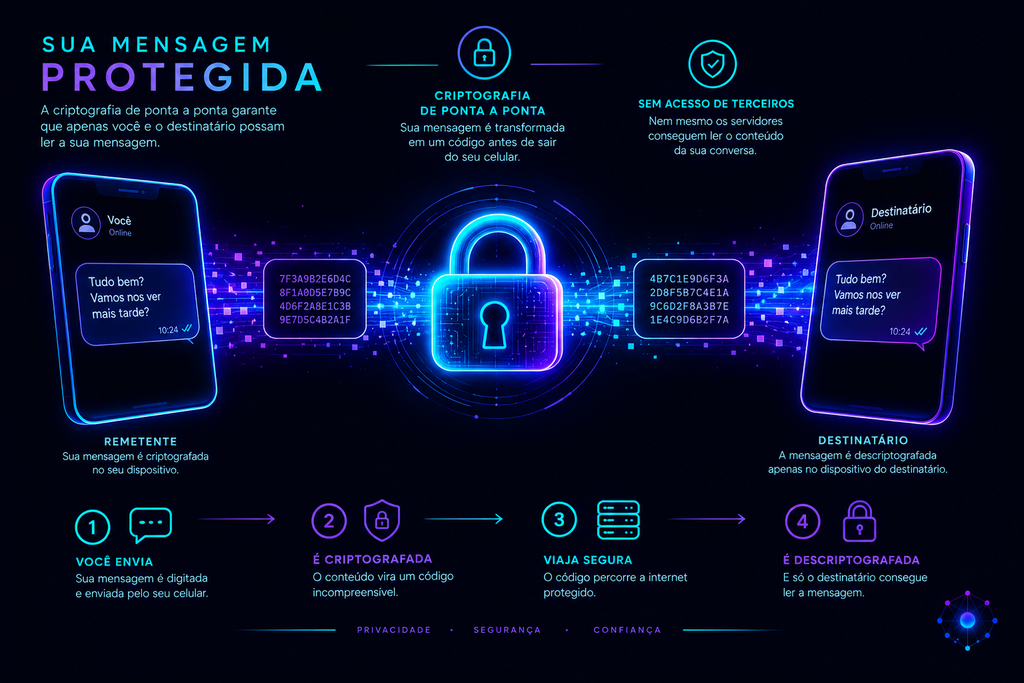
Toda vez que você manda uma mensagem no WhatsApp, ela viaja por servidores de propriedade de uma empresa, passa por cabos e roteadores de várias operadoras, e chega no celular da outra pessoa. Em teoria, dezenas de pontos ao longo desse caminho poderiam ler o que você escreveu. Na prática, o conteúdo da mensagem permanece protegido durante esse percurso — e, no modelo de criptografia de ponta a ponta, nem mesmo a empresa que opera o aplicativo recebe o conteúdo em formato legível. Isso é possível graças à criptografia de ponta a ponta.
O nome parece complicado, mas o princípio por trás é surpreendentemente elegante: um conjunto de técnicas criptográficas que transforma sua mensagem em dados ilegíveis para quem não possui as chaves necessárias — enquanto os mecanismos que permitem a leitura permanecem nos dispositivos dos participantes da conversa.
Neste artigo você vai entender como esse sistema funciona de verdade, por que é computacionalmente impraticável quebrá-lo por força bruta, e o que realmente significa quando um app diz que suas mensagens são “protegidas por criptografia de ponta a ponta”.
Duas chaves, não uma: o segredo da criptografia assimétrica
A maior parte dos sistemas modernos de criptografia de ponta a ponta utiliza criptografia de chave pública (ou assimétrica) em diferentes etapas do processo. Nesse modelo, existem pares de chaves matematicamente relacionadas, incluindo uma chave pública, que pode ser compartilhada, e uma chave privada, que deve permanecer protegida.
Mas existe um detalhe importante: as mensagens em si não precisam ser criptografadas diretamente com a chave pública.
Em protocolos modernos, como o Signal Protocol, a criptografia assimétrica ajuda principalmente a estabelecer e autenticar chaves de sessão entre os participantes. Depois disso, o conteúdo da conversa é protegido principalmente por mecanismos de criptografia simétrica, que são muito mais eficientes para proteger grandes quantidades de mensagens.
É essa combinação de técnicas que permite que a comunicação seja segura sem exigir que o aplicativo envie as chaves secretas para um servidor central.
Por que nem o próprio aplicativo consegue ler suas mensagens
Esse é o ponto central que diferencia criptografia de ponta a ponta de uma simples “conexão segura”. Em muitos serviços online, os dados são criptografados apenas durante a viagem entre você e o servidor da empresa — mas o servidor consegue descriptografar e ler o conteúdo antes de reenviá-lo.
Na criptografia de ponta a ponta, o objetivo é diferente: o conteúdo é protegido de forma que somente os participantes autorizados da conversa consigam acessá-lo em formato legível.
As chaves e informações secretas necessárias para descriptografar as mensagens ficam protegidas nos dispositivos dos usuários, de acordo com o protocolo utilizado. O servidor pode participar da entrega das mensagens, mas não precisa receber o conteúdo em texto aberto.
Isso significa que, mesmo que a empresa opere a infraestrutura por onde a mensagem passa, ela não deve conseguir simplesmente abrir e ler o conteúdo protegido pela criptografia de ponta a ponta.
O “código de segurança” que muda durante a conversa
Sistemas modernos, como o utilizado pelo Signal e também pelo WhatsApp, vão além de uma única chave fixa para toda a conversa.
O Double Ratchet, ou “duplo trinco”, atualiza continuamente as chaves utilizadas durante a comunicação. Em vez de depender de uma única chave permanente, o protocolo deriva novas chaves ao longo da conversa.
Isso ajuda a limitar o impacto de uma eventual exposição de uma chave específica. Dependendo do cenário, mecanismos do protocolo podem oferecer propriedades de segurança que dificultam que uma chave comprometida revele automaticamente todo o histórico ou todas as mensagens futuras.

Por que é tão difícil de quebrar
A segurança desses sistemas não vem de esconder o método usado — algoritmos e protocolos de criptografia podem ser públicos e analisados por pesquisadores de segurança.
A segurança vem, entre outros fatores, da dificuldade matemática de reverter determinadas operações sem possuir as chaves necessárias. Com os recursos computacionais atuais, atacar corretamente sistemas criptográficos modernos por tentativa e erro pode ser computacionalmente impraticável.
Isso não significa que a criptografia seja uma espécie de magia impossível de superar. Significa que, quando os algoritmos, implementações e chaves são utilizados corretamente, o custo computacional de um ataque direto pode ser extraordinariamente alto.
⚠️ Erro comum: achar que criptografia de ponta a ponta protege tudo relacionado à sua conversa. Ela protege principalmente o conteúdo da comunicação, mas metadados como quem conversou com quem, quando e outras informações podem, dependendo do serviço, continuar disponíveis para o operador ou para outros sistemas envolvidos.
Você sabia?
💡 Você sabia? O Signal Protocol é um protocolo de código e especificações públicas, permitindo que pesquisadores e especialistas estudem sua implementação e segurança. O WhatsApp utiliza tecnologias baseadas no Signal Protocol, com adaptações próprias. Essa possibilidade de análise pública é importante porque permite que especialistas procurem vulnerabilidades e avaliem o funcionamento do sistema.
Perguntas frequentes sobre criptografia de ponta a ponta
Se a criptografia é tão forte, por que ainda existem vazamentos de dados?
A maioria dos vazamentos não exige quebrar a criptografia da mensagem em trânsito. Problemas podem acontecer em outras partes do sistema: dispositivos comprometidos por malware, contas invadidas, backups com proteção diferente ou o próprio destinatário compartilhando a conversa depois que ela já foi descriptografada.
Por isso, criptografia de ponta a ponta é uma camada muito importante de segurança, mas não substitui todas as outras medidas de proteção digital.
Toda mensagem de todo aplicativo é criptografada de ponta a ponta?
Não.
Alguns serviços utilizam criptografia apenas durante a transmissão dos dados, sem oferecer o mesmo nível de proteção para o conteúdo armazenado em seus servidores.
Por isso, é importante verificar se o serviço específico declara oferecer criptografia de ponta a ponta antes de presumir que suas mensagens estão protegidas dessa maneira.
Computadores quânticos vão quebrar essa criptografia no futuro?
Essa é uma preocupação real da área de segurança digital.
Por isso, pesquisadores vêm desenvolvendo algoritmos e protocolos com resistência a futuros computadores quânticos. O Signal, por exemplo, já vem incorporando mecanismos de proteção pós-quântica em versões de seu protocolo, buscando aumentar a segurança contra esse tipo de ameaça futura.
Grupos de mensagens também têm criptografia de ponta a ponta?
Sim, em aplicativos que oferecem esse recurso.
O processo é tecnicamente mais complexo porque uma mensagem precisa ser protegida de maneira que os participantes autorizados do grupo possam acessá-la. Ainda assim, o princípio fundamental permanece: o conteúdo deve ficar protegido contra terceiros que não fazem parte da conversa.
Fontes e leituras recomendadas
Signal — Documentação técnica do protocolo:
https://signal.org/docs/
Meta Engineering — Como o WhatsApp habilita backups com criptografia de ponta a ponta:
https://engineering.fb.com/2021/09/10/security/whatsapp-e2ee-backups/
Signal Blog — Resistência quântica no Protocolo Signal:
https://signal.org/blog/pqxdh/
Conclusão
Criptografia de ponta a ponta não é apenas um selo de marketing — é um conjunto de técnicas matemáticas trabalhando silenciosamente para proteger suas comunicações, permitindo que o conteúdo da conversa permaneça acessível apenas aos participantes autorizados.
Ela combina diferentes mecanismos criptográficos para estabelecer chaves, proteger mensagens e atualizar continuamente os elementos utilizados durante a comunicação.
Da próxima vez que você vir aquele aviso de “mensagens protegidas” no topo de uma conversa, lembre: por trás dele existe um sistema criptográfico sofisticado trabalhando em segundo plano para manter o conteúdo da conversa protegido.
Gostou de entender essa tecnologia do dia a dia? Explore mais artigos na categoria Tecnologia & Dados.
— Lucas Gabriel (Oreki) – 2026